¿Cuenta de Google Workspace comprometida? Guía de análisis
Cómo saber si una cuenta de Google Workspace fue comprometida: qué registros de auditoría extraer, los eventos clave, cómo correlacionarlos y qué descartar.
En resumen. La toma de control de una cuenta de Google Workspace deja casi siempre el mismo rastro. Primero, un inicio de sesión de riesgo en el registro de inicios de sesión. Después, persistencia que sobrevive al cambio de contraseña: una autorización OAuth en el registro de tokens, un reenvío externo en el registro de cuentas de usuario, un filtro de Gmail que solo muestra la configuración de Gmail. Luego llegan la recopilación y el fraude en los registros de Gmail y Drive. Extraiga esas fuentes de los 30 días anteriores al correo sospechoso y correlaciónelas por cuenta. Trate la secuencia «inicio de sesión de riesgo → persistencia» como compromiso mientras nadie demuestre lo contrario. El analizador gratuito en el navegador hace exactamente esa correlación sobre sus exportaciones, sin subirlas a ningún sitio.
La mayoría de las investigaciones de Workspace empiezan igual. Un proveedor llama por una factura pagada a una cuenta bancaria «nueva». O un usuario cuenta que inició sesión en una página de documentos compartidos algo rara. O Google envía una alerta de inicio de sesión sospechoso. La pregunta de la dirección es binaria: ¿se comprometió la cuenta y qué se llevaron? Los registros responden a ambas partes, siempre que extraiga los correctos antes de que caduquen.
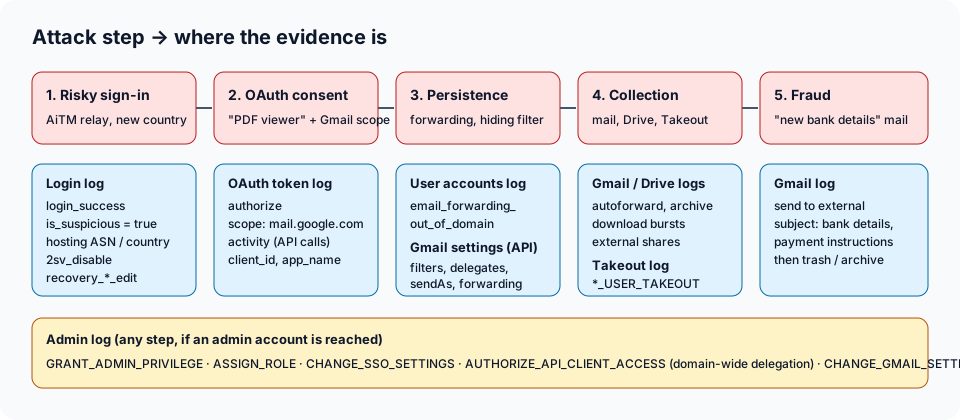
Las cinco preguntas de la investigación
| Pregunta | Fuente de evidencia | Eventos clave |
|---|---|---|
| ¿Inició sesión otra persona? | Registro de inicios de sesión (User log) | login_success con is_suspicious, suspicious_login, IP / ASN / país |
| ¿Mantuvo el acceso? | Registro de tokens OAuth, registro de cuentas de usuario, configuración de Gmail | authorize (scopes), email_forwarding_out_of_domain, filtros, delegados, enviar como |
| ¿Debilitó la cuenta? | Registro de inicios de sesión / cuentas de usuario, registro de Admin | 2sv_disable, recovery_email_edit, recovery_phone_edit |
| ¿Qué leyó o se llevó? | Registros de Gmail, activity de tokens, Drive, Takeout | correos reenviados automáticamente, llamadas a la API de Gmail, ráfagas de download, *_USER_TAKEOUT |
| ¿Usó la cuenta contra terceros? | Registro de Gmail, registro de Admin | correos salientes sobre «datos bancarios», nuevos administradores, cambios de SSO o de delegación |
Los nombres de los eventos proceden del apéndice de la API Reports sobre eventos de inicio de sesión. Los mismos eventos aparecen con nombres visibles en la consola de administración (Reporting → Audit and investigation, etiquetas de la consola en inglés).
Paso 1: reconstruir la historia de los inicios de sesión
Empiece por la cuenta sospechosa y los 30 días anteriores a la primera señal. En el registro de inicios de sesión, liste cada inicio de sesión correcto con su dirección IP, su ASN y su país. Busca tres cosas:
- La marca de Google. Los eventos
suspicious_login,suspicious_programmatic_loginyuser_signed_out_due_to_suspicious_session_cookie, o unlogin_successconis_suspicious = true. Google los describe como inicios de sesión fuera del patrón habitual del usuario. Anote también los avisos de cuenta comoaccount_disabled_password_leakogov_attack_warning. - Una red que no pertenece a una persona. Los empleados inician sesión desde oficinas, casas y operadores móviles. Un inicio de sesión correcto desde un proveedor cloud o VPS (DigitalOcean, OVH, AWS…) es la huella típica de un kit de phishing adversary-in-the-middle. El kit retransmite la contraseña y la solicitud de verificación en dos pasos, y después reutiliza la sesión desde su propio servidor. Véase ASN de hosting.
- Una geografía que no cuadra. Un país nunca visto para el usuario, o un viaje imposible entre dos inicios de sesión.
El recorrido detallado, incluidos los campos que solo existen en la API Reports, está en inicios de sesión sospechosos y cambios de 2SV.
Paso 2: buscar persistencia que sobreviva al cambio de contraseña
Aquí es donde la mayoría de las investigaciones internas se detienen demasiado pronto. Restablecer la contraseña no elimina:
- Las autorizaciones OAuth. Un usuario que pulsó «Permitir» en una aplicación señuelo («PDF viewer», un falso servicio de firma) le entregó un token de actualización. El registro de tokens OAuth guarda el evento
authorizecon el nombre de la aplicación, su ID de cliente y sus scopes. Todo lo que tengahttps://mail.google.com/o scopesgmail.*puede leer el buzón por la API mientras el token siga vivo. Véase aplicaciones OAuth sospechosas y concesión de consentimiento ilícita. - El reenvío externo. El registro de cuentas de usuario guarda
email_forwarding_out_of_domaincon la dirección de destino. Véase reenvío automático externo. - Filtros de Gmail, delegados y alias «enviar como». No aparecen en absoluto en los registros de auditoría. Hay que leer la configuración del buzón (API de Gmail o páginas de configuración de Gmail del usuario). Un filtro sobre «invoice OR payment» que evita la bandeja de entrada y reenvía al exterior es la firma del compromiso del correo empresarial (BEC). El método completo está en encontrar la regla de reenvío de Gmail de un atacante.
- La autenticación debilitada.
2sv_disable, un correo o teléfono de recuperación nuevo, una llave de seguridad eliminada.
MITRE ATT&CK llama a estas técnicas T1114.003 Email Forwarding Rule, T1564.008 Email Hiding Rules y T1528 Steal Application Access Token.
Paso 3: acotar qué se consultó
Cuando sepa cuándo tuvo acceso el atacante y desde dónde, filtre todos los demás registros por esa ventana y por sus IP:
- Registro de Gmail. Mensajes reenviados automáticamente, archivados o enviados a la papelera justo después de llegar, sobre todo facturas de proveedores. También los mensajes salientes a destinatarios externos.
- Registro de tokens OAuth, eventos
activity. Las llamadas a la API de Gmail (gmail.users.messages.get,…settings.filters.create) hechas a través de la aplicación señuelo muestran una recopilación del buzón a gran escala. - Registro de Drive. Ráfagas de eventos
download, archivos compartidos con direcciones externas, enlaces abiertos a «cualquier persona con el enlace». Detalles en descarga masiva de Drive y exfiltración con Takeout. - Registro de Takeout. Una exportación de Google Takeout de toda la cuenta es la forma más rápida de llevárselo todo.
Paso 4: comprobar si fue más allá de un buzón
Si la cuenta comprometida es de administrador, o si el atacante llegó a una, el registro de Admin pasa a ser la prioridad: nuevos superadministradores, asignaciones de roles, cambios de SSO, delegación de todo el dominio concedida a un cliente de API, reglas de enrutamiento o de cumplimiento del correo. En junio de 2026, Google Threat Intelligence describió a un actor vinculado a la RPC (UNC6508) que usó una credencial de administrador robada para crear una regla de cumplimiento de contenido. La regla enviaba en copia oculta los mensajes coincidentes a una dirección de Gmail externa. Ese tipo de cambio nunca aparece en la configuración del buzón de un usuario. Véase abuso de roles de administrador y cambios de SSO.
Paso 5: correlacionar y decidir
Los eventos aislados son ruidosos. La gente viaja, usa VPN e instala aplicaciones legítimas. La señal está en la secuencia sobre la misma cuenta:
- inicio de sesión de riesgo → reenvío / filtro que oculta / aplicación con scope de Gmail / correo de cambio de datos bancarios → compromiso del correo empresarial;
- inicio de sesión de riesgo → cambio de administración, SSO, delegación o 2SV → posible toma de control del tenant.
El analizador de la página de inicio codifica ambas cadenas como reglas con una ventana de 14 días. Devuelve el veredicto «Probablemente comprometido» cuando se activa una cadena, o cuando hallazgos de gravedad alta de dos categorías distintas afectan a la misma cuenta. Sus reglas son JSON legible, así que puede comprobar exactamente qué se activó.
Qué significa «limpio» y qué no
Un resultado limpio solo con el registro de inicios de sesión no dice nada sobre autorizaciones OAuth ni filtros. Antes de cerrar el caso, confirme que tenía:
- todas las fuentes relevantes durante toda la ventana (la herramienta lista las fuentes que faltan);
- la configuración de Gmail de cada buzón implicado;
- información de red (ASN y país), que solo incluyen algunas exportaciones.
Los datos de auditoría también son finitos. Google conserva la mayoría de los eventos seis meses, y las exportaciones tienen límites de filas. Los detalles están en limitaciones de los registros de auditoría.
Siguientes pasos
- La hora siguiente, en acciones: checklist de respuesta a incidentes para la primera hora.
- Sacar los datos: cómo exportar los registros de auditoría de Google Workspace.
- Ejecutar el análisis: analizar los registros de auditoría de Google Workspace paso a paso.
- Un caso ficticio completo: ejemplo de investigación BEC.
El mismo patrón aparece en otras nubes. Quien investigue un tenant de Microsoft 365 encontrará el análisis equivalente de reglas de bandeja de entrada en m365forensics.com.
FAQ
¿Cómo sé si una cuenta de Google Workspace fue comprometida?
Busque un inicio de sesión que no encaje con el usuario (red de hosting, país nuevo, marca de sospecha de Google) seguido de persistencia en la misma cuenta: reenvío externo, un filtro que oculta facturas, una nueva aplicación de terceros con acceso a Gmail o la verificación en dos pasos desactivada. Cada elemento por separado puede ser legítimo. Lo que sostiene el caso es la secuencia.
¿Restablecer la contraseña pone fin al compromiso?
No. Las sesiones abiertas, los tokens OAuth concedidos a aplicaciones de terceros, las direcciones de reenvío y los filtros de Gmail sobreviven al restablecimiento. Revoque sesiones y tokens, elimine la persistencia del buzón y después restablezca la contraseña. La guía de Google para cuentas comprometidas sigue el mismo orden.
¿Qué registros de Google Workspace necesito para investigar una cuenta comprometida?
Como mínimo, el registro de inicios de sesión (User log), el de tokens OAuth y el de Gmail de la cuenta, además de su configuración de Gmail (filtros, reenvío, delegados, enviar como). Añada Drive, Admin, SAML, Takeout y Groups para acotar el acceso a datos y los cambios de administración.